BLUF — prüfen Sie den Eingriffspfad bei ausgefallener Hauptoberfläche, nicht nur die Stopptaste im Normalbetrieb. Für einen nicht sicherheitskritischen KI-Beratungsdienst ist ein beobachtbares Abnahmekriterium sinnvoll: Die zuständige Person kann die Annahme neuer Arbeit sperren, die Ausführung wartender Empfehlungen verhindern und ungeklärte Vorgänge über einen Managementpfad erkennen, der nicht von der ausgefallenen UI-Sitzung abhängt. Angefordert, bestätigt und wirksam sind unterschiedliche Tatsachen. Eine erfolgreiche HTTP-Antwort belegt nur die ausdrücklich vereinbarte Bedeutung.
Dieser Beitrag enthält ein ausgeführtes lokales Experiment mit zwei HTTP-Listenern und synthetischen Empfehlungen. Es prüft Softwarezustände bei injizierten Oberflächen- und Sitzungsfehlern. Es validiert weder ein Produktionsnetz noch einen echten Identitätsdienst, eine dauerhafte Warteschlange oder eine Sicherheitsfunktion. Der physische Mechanismus im Titelbild veranschaulicht eine Kontrollgrenze; er ist kein Entwurf für einen Not-Halt.
Beginnen Sie mit dem Ausfall, der den Eingriff verhindert
Ein Dienst schlägt beispielsweise die Zuordnung eines Supporttickets vor. Die verantwortliche Person erkennt eine Empfehlung außerhalb des zulässigen Aufgabenbereichs. Die Webanwendung ist jedoch nicht erreichbar oder die Anmeldung abgelaufen. Verwendet die Eingriffsfunktion dieselbe Anwendungsroute und Sitzung, besteht die Befugnis auf dem Papier, lässt sich aber gerade nicht ausüben.
Eine zweite Schaltfläche auf derselben defekten Seite ist kein zweiter Kanal. Das gilt ebenso für ein Kommandozeilenwerkzeug, das dasselbe ausgefallene Gateway anspricht. Zeichnen Sie die Abhängigkeiten vom Bedienarbeitsplatz bis zur maßgeblichen Annahmesperre auf: Namensauflösung, Routing, Proxy, Identitätsprüfung, Autorisierung, Kontrollhandler, Zustandsspeicher und Durchsetzung im Worker. Kennzeichnen Sie gemeinsame Komponenten. Unabhängigkeit bezieht sich immer auf einen benannten Ausfall; ein zweiter Listener im selben Prozess überlebt dessen Ausfall nicht.
Die grundlegende betriebliche Abnahme der Lieferantenanweisungen fragt, ob die verantwortliche Person das dokumentierte Verfahren ausführen kann. Hier geht es um eine engere Anschlussfrage: Erreicht der Eingriff seinen Durchsetzungspunkt noch, wenn der normale Darstellungs- oder Authentifizierungspfad beeinträchtigt ist? Eine allgemeine Aufsichtscheckliste beantwortet das nicht.
Rechtlicher Kontext ist keine Zertifizierung
Für Hochrisiko-KI-Systeme im einschlägigen Anwendungsbereich behandelt Artikel 14 der konsolidierten KI-Verordnung wirksame menschliche Aufsicht. Absatz 4 umfasst, soweit angemessen und verhältnismäßig, das Nichtverwenden, Übergehen oder Rückgängigmachen von Ausgaben sowie Eingriffe oder Unterbrechungen durch eine Stopptaste oder ein ähnliches Verfahren, das einen Halt in einem sicheren Zustand ermöglicht. Artikel 26 Absatz 2 betrifft die Zuweisung der Aufsicht an Personen mit der erforderlichen Kompetenz, Ausbildung, Befugnis und Unterstützung.
Daraus folgen nicht die Zwei-Listener-Architektur dieses Beitrags, bestimmte HTTP-Statuscodes oder konkrete Zeitgrenzen. Lassen Sie Einstufung, Anbieter- und Betreiberrollen, aktuelle Änderungen, Anwendungszeitpunkte und sektorale Pflichten juristisch prüfen. Die Konsolidierung ist eine Dokumentationshilfe; maßgeblich sind die authentischen Rechtsakte. Dies ist technische Orientierung, keine Rechtsberatung oder Konformitätsbewertung.
Das NIST AI RMF 1.0 ist ein freiwilliger Rahmen für das Risikomanagement. Die Funktion MANAGE umfasst unter anderem Mechanismen zum Übersteuern, Entkoppeln oder Deaktivieren von Systemen, deren Leistung oder Ergebnisse nicht dem vorgesehenen Einsatz entsprechen. Das NIST Playbook bezeichnet sich ausdrücklich weder als Checkliste noch als vollständig abzuarbeitende Schrittfolge. Beide Quellen sind keine EU-Konformitätsbescheinigung.
Definieren Sie zuerst den Eingriffsvertrag
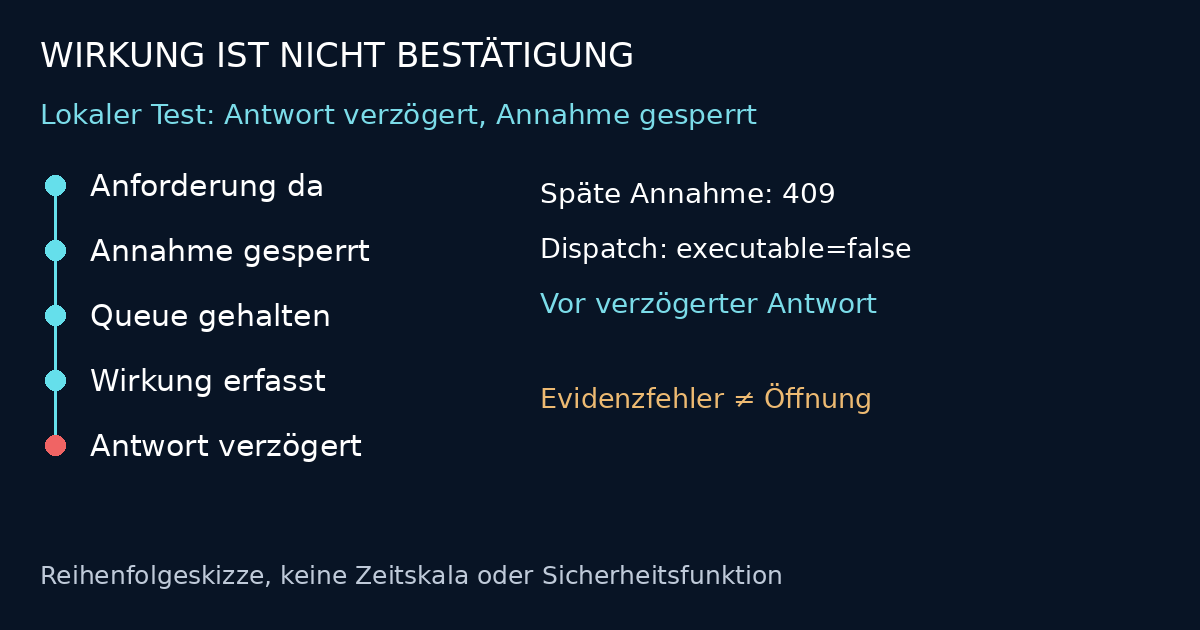
Angefordert bedeutet hier: Der Kontrolldienst hat eine autorisierte, auf einen Geltungsbereich begrenzte Eingriffsanforderung erhalten. Erfassen Sie den vorherigen Bedienversuch getrennt. Ein Klick, der den Dienst nie erreicht, darf nicht als empfangene Anforderung zählen. Bestätigt bedeutet: Eine Antwort mit festgelegter Bedeutung erreicht den Client. Wirksam bedeutet: Eine maßgebliche Zustandsprüfung belegt die zugesagte Grenze, einschließlich der Durchsetzung in Workern, soweit relevant. Eine Empfangsbestätigung kann vor der Wirkung erfolgen; im lokalen Experiment liegt die Wirkung vor der absichtlich verzögerten Antwort.
Für dieses Beratungsbeispiel lautet der Zielzustand: Annahme geschlossen, wartende Empfehlungen nicht zur Ausführung verfügbar. Das ist ein kontrollierter Softwarezustand, keine allgemeingültige Definition eines sicheren Zustands. Behaupten Sie nicht, dass ein Request-Abbruch eine bereits abgeschlossene Geschäftsaktion rückgängig macht. Führen Sie laufende Arbeit als abgeschlossen, bestätigt gestoppt oder ungeklärt, mit einer verantwortlichen Stelle für den Abgleich. Bei externen Aktionen benötigen Sie Nachweise vom Zielsystem.
Verwenden Sie im Produktionsvertrag eine begrenzte Eingriffskennung, Vorgangsidentität, erwartete Richtlinienrevision und idempotente Wiederholungssemantik. Nach einem Timeout folgen Zustandsabfrage und begrenzte Eskalation, kein automatischer Neustart. Wiederholte Eingriffe sollen die Sperre erhalten. Die Wiederöffnung ist ein eigener Vorgang mit gesonderter Befugnis und Prüfung zurückgehaltener Arbeit, keine Nebenwirkung einer erneuten Anmeldung.
| Abhängigkeit / Verantwortung | Ausfall oder Entscheidung | Erforderliche Restfunktion |
|---|---|---|
| UI und Sitzung / Plattform | UI aus oder normale Sitzung abgelaufen | Begrenzter Managementzugang bleibt nutzbar |
| Annahme und Worker / Service | Eingriff empfangen | Neue Arbeit sperren; Empfehlungen halten |
| Evidenzspeicher / Einsatzleitung | Aufzeichnung schlägt fehl | Sperre erhalten; Nachweislücke zeigen |
| Wiederanlauf / benannte Befugnis | Bedienrolle fordert Öffnung | Gesonderte Prüfung und Autorisierung |
Die Matrix ist eine vorgeschlagene Betriebsentscheidung, keine gesetzlich vorgeschriebene Implementierung. Der Managementpfad benötigt weiterhin starke Authentifizierung, minimale Berechtigungen, Ratenbegrenzung und Nachvollziehbarkeit. Bauen Sie aus Verfügbarkeitsgründen keine ungeschützte Hintertür. Ein separat bereitgestellter, eng begrenzter Eingriffsnachweis kann die Abhängigkeit von einer interaktiven Sitzung verringern. Er verursacht eigene Pflichten für Rotation, Widerruf, Verwahrung und Übungen. Entscheiden Sie anhand Ihres Bedrohungsmodells, statt Sicherheitskontrollen zu umgehen.
Was der lokale Fehlertest tatsächlich ausführte
Der Test lief mit Python 3.14.9, ThreadingHTTPServer und dem HTTP-Client urllib aus der Standardbibliothek. Zwei Listener verwendeten dynamisch zugewiesene Ports auf 127.0.0.1. Sie teilten einen Prozess, eine In-Memory-Warteschlange und eine Sperre. Ein Listener repräsentierte den normalen Oberflächenpfad, der andere den Managementpfad. Keiner nahm externen Verkehr an oder führte reale Geschäftsaktionen aus.
Jedes Szenario begann mit zwei synthetischen Empfehlungen in der Warteschlange. Der Handler /intervene verlangte die synthetische Rolle operator und den Geltungsbereich advisory-lab. Unter der Sperre schloss er die Annahme und entfernte die Einträge aus der ausführbaren Warteschlange. Diese vereinfachte Darstellung steht für das Zurückhalten von Arbeit; sie ist keine dauerhafte Quarantäne. Die Prüfaufrufe /admit und /dispatch kontrollierten anschließend die Durchsetzung. /restart lehnte alle Anfragen ab und demonstrierte damit die Trennung der Neustartbefugnis, nicht einen vollständigen Wiederanlaufprozess.
Der normale Pfad lieferte bei Oberflächenausfall einen injizierten HTTP 503 beziehungsweise bei abgelaufener normaler Sitzung einen injizierten HTTP 401. Das sind gezielte HTTP-Fehlerantworten, keine Tests eines Browsers oder Identitätsanbieters. Die synthetischen Rollen- und Scope-Header dienen ausschließlich als Testeingaben; sie dürfen keine Produktionsauthentifizierung werden. Der Managementhandler blieb in beiden Fällen erreichbar.
| Injiziertes Szenario | Beobachtetes Ergebnis | Bedeutung |
|---|---|---|
| Normale UI nicht verfügbar | 503 normal; 200 Management | Managementeingriff wirksam |
| Normale Sitzung abgelaufen | 401 normal; 200 Management | Synthetischer Sitzungsfehler isoliert |
| Bestätigung verzögert | 409 Annahme vor Antwort | Wirkung vor Bestätigung |
| Evidenzergebnis fehlgeschlagen | Sperre aktiv; evidence=failed | Keine stille Wiederöffnung |
| Falsche Rolle | 403; Sperre unverändert | Unbefugte Anforderung abgewiesen |
| Falscher Geltungsbereich | 403; Sperre unverändert | Scope-Grenze durchgesetzt |
| Negativkontrolle: gemeinsamer Pfad | 503; Annahme bleibt offen | Erwarteter fehlgeschlagener Eingriff |
Alle sieben Szenarioprüfungen bestanden. In den vier erfolgreichen Eingriffsszenarien antwortete der Managementpfad mit 200, die spätere Annahme mit 409, der Dispatch meldete executable=false und der Neustartversuch erhielt 403. Falsche Rolle und falscher Geltungsbereich führten zu 403, ohne die Annahmesperre zu verändern. Die Negativkontrolle ist entscheidend: Ein Eingriff über den absichtlich nicht verfügbaren normalen Pfad erhielt 503 und ließ die Annahme offen. Das ist der erwartete fehlgeschlagene Eingriff, kein erfolgreicher Stopp.
Für die verzögerte Bestätigung wartete der Handler nach der Zustandsänderung konfigurierte 150 Millisekunden. Die monotone Zeitspur erfasste requested bei 0,785 ms, admission_fenced bei 0,790 ms, queue_held bei 0,792 ms, effective bei 0,793 ms und acknowledged bei 150,898 ms nach Szenariostart. Ein paralleler Annahmeversuch über den normalen Pfad wurde vor Abschluss der verzögerten Antwort abgewiesen. Dies sind lokale Einzelbeobachtungen, keine Latenzziele, Zuverlässigkeitsschätzungen oder Produktionsperzentile.
Das Evidenzfehlerszenario injizierte ein fehlgeschlagenes Aufzeichnungsergebnis und behielt die Sperre bei. Es schaltete keine echte Datenbank ab und prüfte keinen vollen Datenträger. Die Aussage ist bewusst begrenzt: Ein Aufzeichnungsfehler darf die Annahme nicht unbemerkt wieder öffnen; die Antwort muss fehlende Evidenz sichtbar machen. Im Produktionstest müssen Sie zusätzlich den tatsächlichen dauerhaften Speicher, begrenzte Wiederholungen, Prozessverlust und eine unabhängige Störungsmeldung prüfen.
Der Zustandsübergang im Skript ist klein: Rolle und Scope autorisieren; gemeinsamen Zustand sperren; fenced=true setzen; ausführbare Warteschlangeneinträge entfernen; wirksamen Zustand erfassen; Evidenzergebnis offenlegen; gegebenenfalls die Antwort verzögern. Annahme und Dispatch lesen dieselbe Sperrvariable unter demselben Lock. Diese Reihenfolge lässt sich lokal reproduzieren. Ein Lock koordiniert jedoch keine verteilte Worker-Flotte. Dafür benötigen Sie eine maßgebliche Sperrlogik und Worker-Bestätigungen mit geprüfter Fehlersemantik.
Abhängigkeiten und Rollen brauchen eindeutige Verantwortliche
Die Bedienrolle darf Eingriffe nur im freigegebenen Deployment-Scope anfordern. Die Plattformverantwortung trägt die Erreichbarkeit des Managementpfads, die Serviceverantwortung die Durchsetzung in Annahme und Dispatch. Die Einsatzleitung übernimmt ungeklärte Aktionen und fehlende Evidenz. Weisen Sie den Wiederanlauf einer benannten Befugnis zu, getrennt von einer automatischen Wiederherstellungsschleife. Konkrete Personen oder Organisationsrollen gehören in die zugriffsbeschränkte Betriebsdokumentation, nicht in öffentliche Telemetrie.
Prüfen Sie die tatsächlich eingesetzte Schichtrolle statt eines Administratorkontos, das die vorgesehene Grenze umgeht. Rollenbasierte KI-Kompetenz und Zugriffskontrolle behandelt Vorbereitung und Berechtigung. Sie belegt nicht, dass geschulte Personen während einer Störung einen Eingriff erreichen können. Umgekehrt beweist eine erreichbare Steuerung keine gute Entscheidung; die Prüfung von Automatisierungsbias in der Oberfläche untersucht einen anderen Fehlermodus.
Halten Sie im Abnahmepaket eine Abhängigkeitsmatrix vor: normale UI und Sitzung, Managementtransport und Zugangsnachweis, gemeinsame Zustandsinstanz, Worker-Durchsetzung, Evidenzspeicher und Wiederanlaufverantwortung. Benennen Sie pro Eintrag den injizierten Fehler, die erwartete Restfunktion, das Testergebnis und den Eskalationsverantwortlichen. Teilen beide Pfade einen Proxy, Identitätsdienst, Host oder Zustandsspeicher, dokumentieren Sie diesen gemeinsamen Ausfall ausdrücklich. Zwei unterschiedliche URLs machen eine Architektur nicht unabhängig.
Abnahmecheckliste für das tatsächliche Deployment
Prüfung 1 — Legen Sie Beratungsaufgabe, Geltungsbereich, Bedienrolle, Softwarestände und Eingriffsbedeutung fest. Leiten Sie Zeit- und Eskalationsgrenzen aus den Folgen verspäteter Eingriffe ab. Übernehmen Sie den 150-ms-Testreiz nicht als Servicezusage.
Prüfung 2 — Unterbrechen Sie in einer freigegebenen Testumgebung die normale UI-Route und lassen Sie deren echte Sitzung ablaufen. Verwenden Sie den regulären Bedienarbeitsplatz und das Managementzugangsverfahren. Prüfen Sie Empfang und Durchsetzung ohne zusätzliche Administratorrechte. Beziehen Sie DNS, Proxy und Identitätsabhängigkeiten entsprechend dem erklärten Fehlermodell ein.
Prüfung 3 — Lassen Sie neue Annahmen und Warteschlangen-Dispatch mit dem Eingriff konkurrieren. Berücksichtigen Sie sämtliche Worker, wiederverwendete Verbindungen und wiederholende Clients. Prüfen Sie, dass nach der vereinbarten Grenze keine neue ausführbare Empfehlung entweicht. Erfassen Sie bereits laufende Arbeit getrennt; der lokale Test enthält keine solche Arbeit.
Prüfung 4 — Verzögern oder verlieren Sie die Bestätigung. Fragen Sie den Zustand über die Eingriffskennung ab und testen Sie idempotente Wiederholung. Prüfen Sie auch den Ausfall des Managementpfads: Er verlangt ein ausdrückliches ungeklärtes Ergebnis und eine verantwortete Eskalation, niemals eine grüne Erfolgsmeldung. Das lokale Experiment prüft verzögerte, nicht verlorene Antworten.
Prüfung 5 — Lassen Sie den echten Evidenzspeicher ausfallen und starten Sie den betroffenen Prozess neu. Prüfen Sie, ob die Sperre erhalten bleibt, wo fehlende Aufzeichnungen sichtbar werden und wer die Wiederherstellung freigibt. Öffnet ein Absturz die Annahme über einen Standardwert, ist die Abnahme nicht bestanden. Das lokale In-Memory-Experiment belegt keine Persistenz.
Prüfung 6 — Testen Sie falsche Rolle, falschen Scope, widerrufene Zugangsnachweise und unbefugten Neustart. Üben Sie den freigegebenen Wiederanlauf separat. Ein dauerhaft nicht verfügbarer Neustart verhindert möglicherweise eine Wiederöffnung, ist aber kein wartbarer Betriebsprozess. Prüfen Sie zurückgehaltene Empfehlungen vor einer bewussten Wiedereinspielung auf Veraltung.
Die Kosten eines zweiten Kanals
Ein separater Managementpfad verursacht zusätzliche Zugangsnachweise, Überwachung, Deploymentarbeit und Schulung. Stärkere Trennung reduziert bestimmte gemeinsame Ausfälle, vergrößert aber Angriffsfläche und Wartungsaufwand. Ein vernachlässigter Ersatzkanal kann weniger vertrauenswürdig sein als ein regelmäßig geprüfter Primärpfad. Beschränken Sie den Zugang und wiederholen Sie Übungen bei relevanten Änderungen an Identität, Ingress, Worker-Topologie oder Zustandssemantik.
Auch eine geschlossene Annahme hat Kosten: verzögerte Empfehlungen, manuelle Arbeit und möglicherweise veraltete Entscheidungen. Machen Sie diese Folgen für die fachliche Verantwortung sichtbar. Lösen Sie sie nicht durch stilles Wiederöffnen bei Logfehlern oder abgelaufenen Timeouts. Vereinbaren Sie einen manuellen Ersatzbetrieb und eine geprüfte Wiederanlaufentscheidung.
Nichts davon ersetzt einen konstruierten Not-Halt, ein sicherheitsinstrumentiertes System oder eine Bewertung funktionaler Sicherheit. Führen Sie diese Fehler nicht gegen Maschinen, kritische Infrastruktur oder produktive Geschäftsaktionen aus. Der sinnvolle erste Nachweis ist ein reproduzierbarer Eingriffstest für einen begrenzten Beratungsworkflow. Danach folgt die umgebungsspezifische Validierung mit den zuständigen technischen und juristischen Fachpersonen.
Bringen Sie den unerreichbaren Eingriff in die technische Prüfung
Für eine Implementierungsprüfung benötigen Sie ein Bedienverfahren, dessen Abhängigkeitskarte, den Annahme- und Dispatchvertrag sowie einen Fall, in dem die Oberfläche den Eingriff nicht bestätigen kann. Ich unterstütze Sie dabei, daraus ein begrenztes Fehlerexperiment, einen Wirksamkeitsnachweis und klare Wiederanlaufverantwortung abzuleiten. Die Freigabeentscheidung sollte festhalten, welche Ausfälle der Kanal toleriert und bei welchen der Eingriff weiterhin ungeklärt bleibt.