Eine Freigabe autorisiert eine vorgeschlagene Änderung an einem beobachteten Zustand – kein unbefristetes Recht, spätere Zustände zu überschreiben. Binden Sie Kubernetes-basierte AIOps-Eingriffe an die UID und die beobachtete resourceVersion des Objekts. Das Zielsystem muss diese Vorbedingung beim Schreiben durchsetzen. Hat ein anderer Akteur das Objekt verändert, stoppen Sie den Eingriff und holen Sie eine neue Entscheidung ein. Die Version zu aktualisieren und mit der alten Freigabe erneut zu schreiben, setzt die Kontrolle außer Kraft.
Hier geht es um konkurrierende Änderungen im laufenden Betrieb. Das Problem unterscheidet sich sowohl von der Auswahl freigabepflichtiger Aktionen als auch vom Abgleich nach einer Wiederherstellung. Das praktische Ergebnis ist ein Adapter für bedingte Schreibzugriffe, eine definierte Konfliktbehandlung und ein Test, in dem ein pausierter Worker seine veraltete Berechtigung sicher verliert.
Der Konflikt entsteht nach dem Klick auf Freigeben
Betrachten Sie einen beispielhaften Controller, der einen Workload von zwei auf drei Replikate skalieren soll. Worker A und Worker B lesen dasselbe Objekt. Eine prüfende Person genehmigt den Vorschlag von A. Bevor A schreibt, setzt B eine separat freigegebene Änderung auf vier Replikate um: Die betriebliche Lage hat sich verändert. Anschließend setzt A mit seiner alten Freigabe fort.
Beide Worker können gültige Zugangsdaten besitzen. Beide Vorschläge können zum Prüfzeitpunkt sinnvoll gewesen sein. Ein unbedingter Schreibzugriff von A überschreibt trotzdem die neuere Entscheidung. Ein Schlüssel zur Vermeidung doppelter Aktionen löst diesen Fall nicht: A und B führen unterschiedliche logische Aktionen aus, nicht zwei Versuche derselben Anfrage.
Der Leitfaden zur Human-in-the-Loop-Architektur beschreibt Freigabepunkte und Nachweispakete. Ergänzen Sie diese um eine Zustandsbindung. Die Betriebsgrenze für industrielle AIOps legt fest, welche Eingriffe überhaupt zulässig sind. Optimistische Nebenläufigkeitskontrolle erweitert diese Befugnisse nicht und legitimiert keine sicherheitskritischen OT-Eingriffe.
Binden Sie die Entscheidung, nicht nur das Ticket
Ein produktiver Freigabedatensatz sollte approval_id, Identität und Rolle der prüfenden Person, approved_at, expires_at, Zielcluster-Identität, API-Gruppe, Ressource und Unterressource, Namespace, Name, UID, beobachtete resourceVersion, exakten Aktions-Hash, Richtlinienrevision und Nachweisreferenz enthalten. Unterstützt die empfangende Stelle Fencing, erfassen Sie die Ausführungsgeneration separat. Namespace und Name beschreiben einen Ort; die UID unterscheidet das konkrete Objekt von einem dort neu angelegten Ersatz.
Der Hash muss eine kanonische, typisierte Darstellung der Operation abdecken: Ziel, Methode, betroffene Felder und Werte. Definieren Sie Serialisierungsregeln und weisen Sie mehrdeutige Werte vor der Hash-Bildung zurück. Ein Hash erkennt Unterschiede nur, wenn der freigegebene Vergleichswert selbst vertrauenswürdig ist. Speichern Sie Freigaben unveränderlich in einem geschützten System oder prüfen Sie eine signierte Freigabestruktur. Der ausführende Worker darf Version und Hash nicht selbst umschreiben. Authentifizieren Sie die prüfende Person und prüfen Sie, ob ihre Befugnis inzwischen widerrufen wurde.
Verwenden Sie für den Ablaufzeitpunkt eine vertrauenswürdige Uhr. Die genaue Grenze ist eine Richtlinienentscheidung: Der lokale Test weist eine Aktion zurück, sobald now größer oder gleich expires_at ist. Eine Backend-Prüfung unmittelbar vor dem Versand garantiert nicht, dass Ablaufzeit, Richtlinie oder Führungsrolle beim späteren Commit eines entfernten Dienstes noch gültig sind. Stärkere Garantien benötigen eine Prüfung innerhalb derselben zielseitigen Konsistenzgrenze wie der Schreibzugriff – oder einen ausdrücklich akzeptierten schwächeren Vertrag.
Behandeln Sie resourceVersion in diesem Ablauf als opaken Wert. Bewahren und vergleichen Sie ihn; interpretieren Sie ihn nicht als Zähler, erhöhen Sie ihn nicht und berechnen Sie daraus keine vermeintliche Restaktualität. Ein Watch-Cache hilft bei der Diagnose, ersetzt aber keine Vorbedingung des Schreibzugriffs.
Lassen Sie Kubernetes den veralteten Zustand zurückweisen
Die Dokumentation zu Kubernetes-API-Konzepten beschreibt die Erkennung verlorener Updates über resourceVersion sowie bedingte Patches. Bei einem vorhandenen Objekt übermittelt ein PUT die beobachtete metadata.resourceVersion. Ein veraltetes Update kann als Konflikt abgewiesen werden. Fangen Sie diese Antwort nicht ab, um anschließend das aktuelle Objekt zu lesen und die alte menschliche Entscheidung automatisch erneut auszuführen.
Für eine begrenzte Änderung kann JSON Patch geordnete Prüfungen und die Mutation in einer Anfrage ausdrücken. Beispiel: PATCH auf ein vorhandenes Deployment mit Content-Type application/json-patch+json und drei Operationen. Zuerst test auf /metadata/uid gegen die freigegebene UID; dann test auf /metadata/resourceVersion gegen den freigegebenen opaken Wert; schließlich replace auf /spec/replicas mit der freigegebenen Ganzzahl. Für replace muss der Pfad bereits existieren. Erzeugen Sie die Anfrage aus der geschützten Freigabe, nicht aus einer vom Worker stillschweigend eingesetzten neuen Beobachtung.
Behandeln Sie einen fehlgeschlagenen JSON-Patch-Test als verletzte Vorbedingung, nicht als garantiertes HTTP 409. Kubernetes-Statusdetails und Antwortcodes hängen von Operation und Fehler ab. Prüfen Sie die tatsächlich eingesetzte Kombination aus API-Server und Client. Unterscheiden Sie Zustandskonflikte von ungültigen Eingaben, Authentifizierungsfehlern und unklarem Transportergebnis. Auch die Feldzuständigkeit bei Server-Side Apply ersetzt keine Bindung der Freigabe an den beobachteten Zustand.
Kubernetes prüft die Objektvorbedingungen dieser Anfrage. Es versteht jedoch nicht automatisch Ihre prüfende Person, den Aktions-Hash, den Ablaufzeitpunkt, die Richtlinienrevision oder die Führungsgeneration. Diese zusätzlichen Bedingungen muss Ihr Autorisierungsdienst oder Durchsetzungsadapter prüfen. Müssen Freigabewiderruf oder Richtlinienänderung atomar mit einer Ressourcenmutation wirken, gestalten Sie diese Grenze ausdrücklich. Getrennte API-Aufrufe bilden keine objektübergreifende Transaktion.
Ein erfolgreicher API-Schreibzugriff hält einen Sollzustand fest. Er beweist nicht, dass der Workload konvergiert, neue Replikate bereit sind oder die Störung behoben ist. Beobachten Sie das resultierende Objekt und definieren Sie eine separate betriebliche Abnahmebedingung. Schreiben Sie denselben Sollzustand nicht wiederholt, nur weil die Betriebsbereitschaft auf sich warten lässt.
Zeitleiste konkurrierender Worker
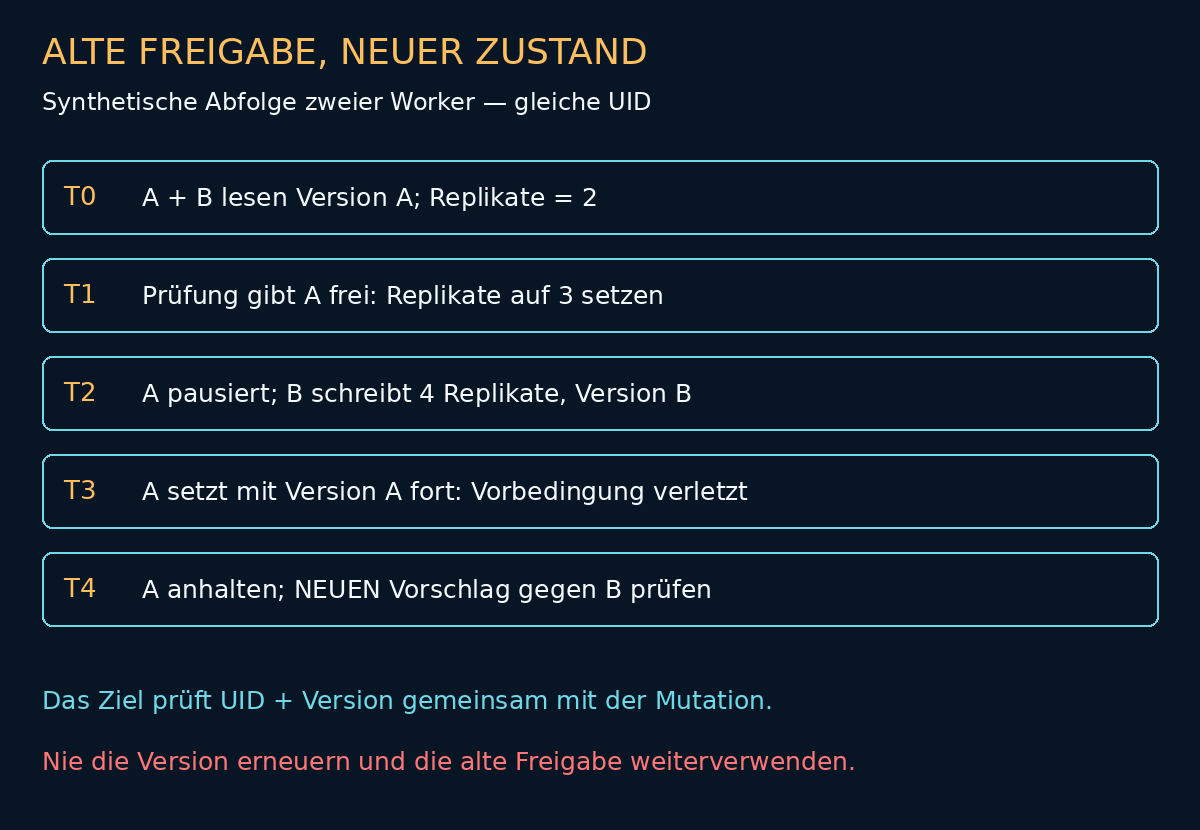
Die Grafik zeigt eine synthetische Ausführungsreihenfolge, keine gemessene Störung. Beide Worker lesen Version A. Während A pausiert, schreibt B Version B. Die ursprüngliche Vorbedingung von A schlägt fehl. Ein anschließender Lesezugriff zur Erklärung des Konflikts dient der Diagnose; ein weiterer Schreibzugriff benötigt einen neu freigegebenen Vorschlag. Trennen Sie diese Pfade, damit eine allgemeine Wiederholungsfunktion die sichere Zurückweisung nicht in ein Überschreiben verwandelt.
Entscheidungstabelle zur Konfliktbehandlung
| Beobachtung | Bedeutung | Erforderliche Behandlung | Aufzubewahrende Nachweise |
|---|---|---|---|
| UID und Version passen; Autorisierung gültig | Bedingter Versuch ist zulässig | Begrenzte Mutation senden; Ergebnis prüfen | Freigabe-ID, Anfrage-Hash, Antwort und neue Version |
| Andere Version bei gleicher UID | Beobachteter Zustand ist veraltet | Anhalten; neuen Vorschlag prüfen lassen | Freigegebene und aktuelle Version samt Zustandsdifferenz |
| Gleicher Name bei anderer UID | Objekt wurde gelöscht und neu angelegt | Alte Freigabe verwerfen; Ziel neu identifizieren | Alte und neue UID samt Zielidentität |
| Freigabe abgelaufen oder Richtlinie geändert | Berechtigung ist nicht mehr aktuell | Vor Versand stoppen; neue Entscheidung einholen | Ablauf- oder Richtliniengrund und Zuständigkeit |
| Worker kehrt nach Führungswechsel zurück | Alte Koordinationsdaten reichen nicht aus | An durchsetzender Grenze zurückweisen, sofern unterstützt | Ausführungsgeneration und Fencing-Zurückweisung |
| Timeout nach Versand | Commit-Ergebnis ist unbekannt | Abgleichen; nicht blind neu ausführen | Stabile Operationsidentität und Zielnachweise |
| Schreibzugriff akzeptiert, Workload nicht bereit | Sollzustand ist noch keine Betriebswiederherstellung | Konvergenz beobachten oder eskalieren | Akzeptierte Version, Bereitschaft und begrenztes Beobachtungsfenster |
Prüfen Sie die Ausführungsfolgen lokal
Für diesen Artikel wurde ein Python-Test mit ausschließlich Standardbibliothek ausgeführt: Acht Tests bestanden. Das Modell schützt Prüfungen und Mutation durch eine gemeinsame Sperre und enthält eine opake Version, Objekt-UID, Richtlinienrevision, Ausführungsepoche, Aktions-Hash und Ablaufzeit. Es handelt sich um ein deterministisches lokales Modell, nicht um einen Kubernetes-Integrationstest und nicht um einen Benchmark. Simulierte Zeit und ausdrücklich angeordnete Worker-Schritte machen den Fehler unabhängig vom Zufall des Schedulers reproduzierbar.
Im Zwei-Worker-Fall schreibt B ausgehend von der gemeinsamen Beobachtung vier Replikate. Danach muss A CONFLICT erhalten; die vier Replikate bleiben bestehen. Eine separate simulierte Prüfentscheidung auf Basis der neuen Beobachtung erlaubt eine spätere Änderung. Weitere Fälle prüfen den pausierten Worker nach Führungswechsel, Löschen und Neuanlegen, die exakte Ablaufgrenze, eine veränderte Aktion, eine geänderte Richtlinie und einen ausgeführten Schreibzugriff mit verlorener Bestätigung.
Der achte Test ist eine Negativkontrolle: In einem ungeschützten Freigabe-Dictionary wird die genehmigte Version absichtlich durch die aktuelle ersetzt. Dadurch gelingt die veraltete Aktion. Dieser bestandene Test belegt die Schwachstelle, keinen zulässigen Ausführungspfad. Ein Hash-Feld und ein bedingter API-Aufruf reichen nicht aus, wenn der Worker die Freigabestruktur verändern darf.
Der Timeout-Fall schreibt genau einmal, löst einen simulierten TimeoutError aus und zeigt anschließend, dass dieselbe ursprüngliche Vorbedingung ohne weiteren Effekt zum Konflikt führt. Das beweist nur das Verhalten des Modells. Eine passende aktuelle Replikatzahl beweist in einem echten Cluster nicht, welcher Worker sie verursacht hat: Ein anderer Controller könnte denselben Wert hergestellt haben. Verwenden Sie belastbare Operations- oder Auditnachweise, soweit verfügbar. Bleibt die Ursache ungeklärt, muss auch der Vorgang ungeklärt bleiben.
Übernehmen Sie für eine Reproduktion in Ihrem eigenen Testaufbau diese Zusicherungen: Jeder zurückgewiesene Fall hat null Effekte; der veraltete Worker verändert Bs Ergebnis nicht; eine neue autorisierte Entscheidung kann fortfahren; der Fall mit verlorener Bestätigung hat einen Effekt; die Negativkontrolle gelingt nur bei absichtlich verletzter Freigabeintegrität. Übertragen Sie die gemeinsame Richtlinien- und Schreibsperre des Modells nicht als Garantie auf unverändertes Kubernetes.
Eine Lease koordiniert, sie sperrt nicht jedes Zielsystem
Kubernetes Leases unterstützen Koordination, darunter Heartbeats und Leader Election. Ein Prozess kann pausieren, seine Lease verlieren und später mit einer vorbereiteten Anfrage fortsetzen. Zwischen einer Führungsprüfung und dem Aufruf eines anderen Systems bleibt eine Race Condition. Eine resourceVersion-Bedingung schützt vor einem veränderten Objekt; sie weist einen alten Leader jedoch nicht automatisch zurück, solange das Objekt unverändert geblieben ist.
Ein Fencing-Konzept muss Ausführungsgeneration und Mutation an der empfangenden Grenze gemeinsam prüfen. Je nach Zielsystem kann das ein monotoner Fencing-Token oder eine serialisiert durchgesetzte Prüfung der aktuellen Epoche sein. Das Testmodell verwendet Letzteres innerhalb seiner Sperre. Ein Token, der nur im Koordinator gespeichert wird, schützt kein Zielsystem, das ihn ignoriert.
Die etcd-API-Dokumentation beschreibt atomare Compare-and-Swap-Transaktionen über etcd-Schlüssel. Damit können Sie Koordinationszustand innerhalb von etcd schützen. Ein unabhängiger Kubernetes-Aufruf, eine Ticketing-API oder eine industrielle Steuerung wird dadurch nicht atomar Teil derselben Transaktion. Manipulieren Sie nicht Kubernetes' zugrunde liegendes etcd, um seine API zu umgehen. Das Beispiel erklärt die Transaktionsgrenze, keinen alternativen Remediation-Pfad.
Idempotenz und Fencing beantworten unterschiedliche Fragen. Idempotenz fragt, ob diese logische Aktion gemäß dem Deduplizierungsvertrag des Empfängers bereits ausgeführt wurde. Fencing fragt, ob dieser Akteur oder diese Generation noch handeln darf. Eine Zustandsvorbedingung prüft, ob die freigegebene Beobachtung weiterhin gilt. Sie können alle drei benötigen; keine davon schafft universelle Exactly-once-Geschäftseffekte. Der Leitfaden zu Restore-Tests für Workflows behandelt den Abgleich nach zurückgesetzter lokaler Historie. Hier geht es dagegen um gleichzeitig aktive Worker.
Abnahmecheckliste vor der Freigabe von Eingriffen
1. Verwenden Sie einen isolierten Cluster und einen unkritischen Test-Workload. Prüfen Sie UID- und resourceVersion-Bedingungen gegen die eingesetzte API, einschließlich der Fehlerantwort bei einem fehlgeschlagenen JSON-Patch-Test. Für diesen Artikel wird kein Test gegen einen laufenden Kubernetes-Cluster behauptet.
2. Pausieren Sie einen Worker nach der Freigabe. Ändern Sie das Objekt mit einer zweiten Identität und setzen Sie den ersten Worker fort. Prüfen Sie die zielseitige Zurückweisung und beobachten Sie unabhängig, dass der neuere Zustand erhalten bleibt.
3. Löschen Sie das Objekt und legen Sie es unter demselben Namen neu an. Verwenden Sie die alte Freigabe erneut und verlangen Sie eine Zurückweisung. Testen Sie außerdem einen Führungswechsel ohne Objektänderung. Damit erkennen Sie Systeme, die Versionsprüfung mit Fencing verwechseln.
4. Simulieren Sie eine nach dem Commit verlorene Bestätigung. Der Workflow muss zum Abgleich wechseln, statt automatisch eine neue Freigabe oder einen neuen Idempotenzschlüssel zu erzeugen. Prüfen Sie fehlende oder nicht erreichbare Auditnachweise als ungeklärtes Ergebnis.
5. Erfassen Sie Schreibversuche, Vorbedingungsverletzungen, abgelaufene Freigaben, erneute Freigabeentscheidungen und ungeklärte Vorgänge. Begrenzen Sie die Kardinalität von Metrik-Labels; detaillierte Ressourcenidentitäten gehören in zugriffsgeschützte Logs. Vergleichen Sie Konflikte mit allen bedingten Schreibversuchen, nicht mit sämtlichen Alarmen.
6. Bewerten Sie die Kosten der Konflikte. Eine Versionsbindung an das gesamte Objekt kann nach einer fachlich unabhängigen Statusänderung zurückweisen. Engere Feldbedingungen erhöhen möglicherweise die Verfügbarkeit, schützen aber weniger vom geprüften Kontext. Behandeln Sie das als geprüfte Richtlinienänderung mit Tests, nicht als automatische Wiederholungsoptimierung.
Bringen Sie für eine Architekturprüfung einen konkreten Eingriff, seinen Freigabedatensatz und den dokumentierten Schreibvertrag des Zielsystems mit. Daraus lassen sich ein Adapter für bedingte Schreibzugriffe und ein Abnahmetest für konkurrierende Änderungen entwickeln. Kann der Empfänger die erforderlichen Vorbedingungen nicht durchsetzen, lassen Sie die automatische Ausführung für diesen Pfad deaktiviert oder begrenzen Sie die Garantie ausdrücklich. Ein bewusstes Anhalten kostet Betriebszeit. Es ist jedoch besser begründbar, als mit einer alten Freigabe eine neuere Entscheidung zu überschreiben.