Gelöschte Vektoren allein halten zurückgezogene Belege nicht zuverlässig aus einem RAG-System fern. Ein alter Snapshot, ein verspäteter Importprozess oder eine gespeicherte Antwort kann sie zurückbringen. Halten Sie die aktuelle Sperrentscheidung außerhalb der Wiederherstellungsgrenze des Index, prüfen Sie sie vor der Übergabe von Belegen an das Modell und geben Sie wiederhergestellte Collections erst nach dem Abgleich frei. Abrufsperre und Speicherbereinigung sind getrennte Ergebnisse: Weder eine erfolgreiche Löschantwort noch ein leeres Suchergebnis beweist physische Löschung.
Welches Rennen eine erfolgreiche Löschung nicht entscheidet
Betrachten Sie das synthetische Wartungshandbuch A in Generation 1. Ein Worker liest es und beginnt die Einbettung. Danach zieht ein Verantwortlicher A zurück; der Index löscht seine Chunks. Der Worker beendet die Berechnung und schreibt dieselben Chunks erneut. Alternativ ersetzt ein Snapshot von vor dem Widerruf die bereinigte Collection. Beide Wege können einen Datensatz wiederherstellen, den der Löschauftrag zuvor erfolgreich entfernt hatte.
Der bestehende Leitfaden zur RAG-Daten-Governance behandelt Klassifizierung, Aufbewahrung und Widerruf. Hier kommt die konkrete Wiederherstellungsentscheidung hinzu: Welche aktuelle Instanz kann Belege ablehnen, wenn der durchsuchbare Speicher auf einen älteren Stand zurückgesetzt wurde? Anders als bei einer normalen Bereinigungswiederholung muss diese Instanz den Restore selbst überstehen.
Die Qdrant-Dokumentation zu Punkten beschreibt Löschen, Upserts, Operationsabschluss und bedingte Aktualisierungen. Diese Mechanismen sind Bausteine; sie binden ein anwendungseigenes Sperrregister nicht automatisch in jeden Schreib- und Lesezugriff ein. Qdrant unterstützt auch filterbasierte Vorbedingungen für Aktualisierungen. Prüfen Sie die eingesetzte Version und das Verhalten bei fehlenden Punkten, bevor Sie diese als Generationssperre nutzen. Eine Bedingung, die nur in der wiederhergestellten Collection steht, ist keine unabhängige Sperrinstanz.
Identität und Sperrversprechen zuerst festlegen
Verwenden Sie einen unveränderlichen Schlüssel aus Mandant, Connector-Namensraum und Quellobjekt-ID. Dateiname, Inhalts-Hash oder Chunk-Position allein reichen nicht: Eine Umbenennung darf keine neue Freigabe erzeugen, und identische Bytes können verschiedenen Mandanten gehören. Ordnen Sie jeden Chunk, jedes Elterndokument, jeden Embedding-Auftrag und jede Abhängigkeit im Antwort-Cache diesem Schlüssel zu. Trennen Sie Inhaltsprüfsumme, Dokumentgeneration und Chunking-Revision.
Das Register enthält die aktuelle monoton steigende Generation, das Sperrkennzeichen, die Entscheidungsrevision und eine idempotente Auftragsreferenz. Ein Widerruf erhöht die Generation und schreibt die Sperre dauerhaft, bevor deren Durchsetzung bestätigt wird. Ein wiederholter Auftrag liefert die bestehende Entscheidung zurück, statt die Generation erneut zu erhöhen. Eine Wiedereinführung braucht eine ausdrückliche Freigabe und eine neuere Generation; ein Import-Retry darf den Tombstone nicht löschen. Speichern Sie nur notwendige Identitäts- und Nachweisdaten, keine zweite Kopie des zurückgezogenen Textes.
Formulieren Sie das Versprechen eng: Nach dem verbindlichen Sperrzeitpunkt müssen neue Abrufzulassungen für die zurückgezogene Generation scheitern. Bereits zugelassene Arbeit kann das Modell oder einen externen Anbieter erreicht haben. Verspricht Ihr Produkt den Abbruch laufender Antworten, benötigen Sie Abbruchsteuerung und eine letzte Ausgabekontrolle. Eine Prüfung vor dem Abruf kann bereits gestreamte Tokens nicht zurückholen. Unterscheiden Sie Auftragseingang, wirksame Sperre und Abschluss aller betroffenen laufenden Vorgänge.
Lebenszyklus: zuerst sperren, unabhängig bereinigen
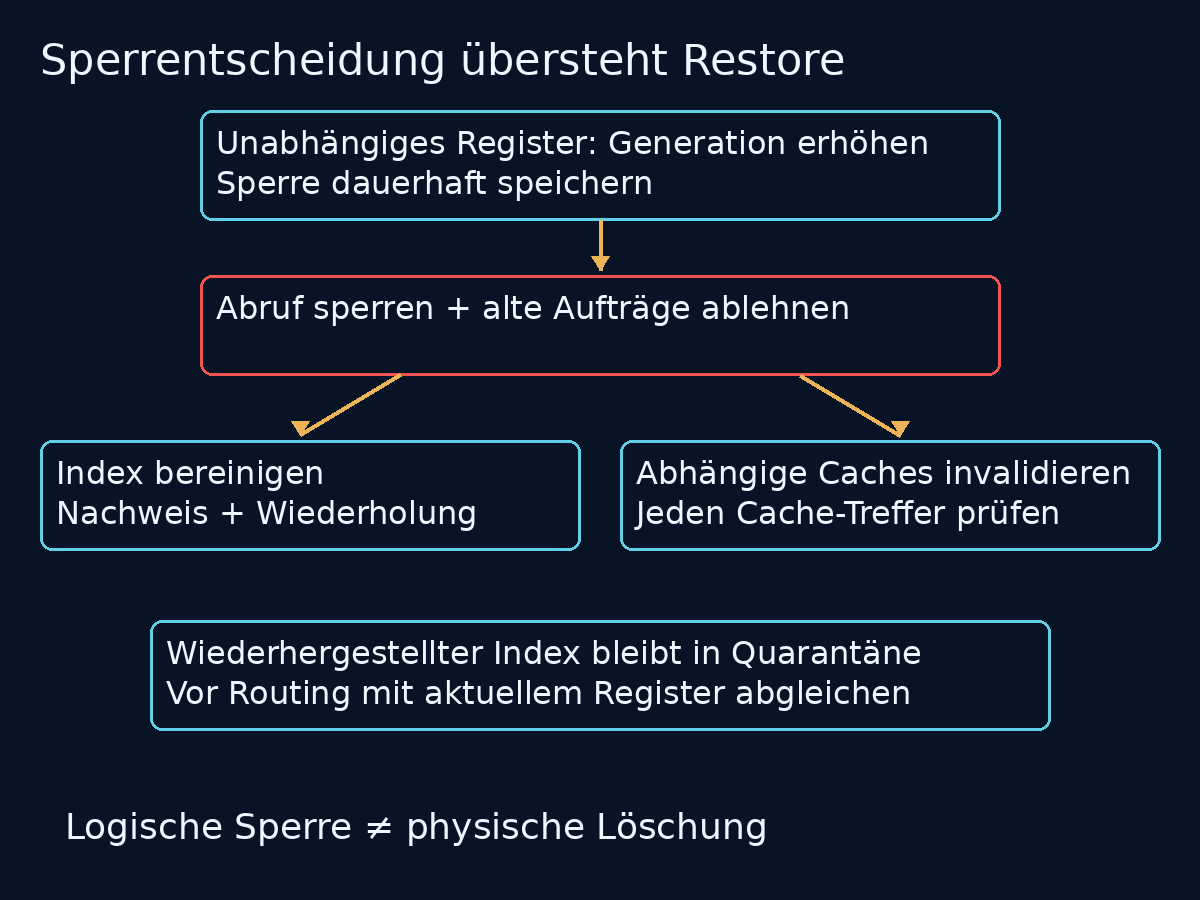
Die Grafik zeigt vorgeschlagene Anwendungskontrollen, keine eingebauten Herstellergarantien. Indexbereinigung und Cache-Invalidierung sind parallele, wiederholbare Zweige nach der Abrufsperre. Der Restore-Abgleich ist eine eigene Freigabebedingung, keine Aussage über gelöschte Speichermedien. Halten Sie Nachweise und Fehler der einzelnen Zweige sichtbar, statt sie hinter einem einzigen Erledigt-Kennzeichen zu verbergen.
| Zustand | Erforderlicher Nachweis | Was damit nicht bewiesen ist |
|---|---|---|
| Löschung angefordert | Stabile Auftrags- und Dokumentidentität erfasst | Abrufe sind bereits gesperrt |
| Abruf gesperrt | Aktuelles Register lehnt die Generation an der Beleggrenze ab | Bereits übermittelter Kontext wurde zurückgeholt |
| Index bereinigt | Zugeordnete Chunks gelöscht und Ergebnis geprüft | Ein später Worker kann nichts erneut einfügen |
| Cache invalidiert | Abhängige Einträge entfernt oder bei jedem Treffer gesperrt | Backups oder Speicherzellen sind gelöscht |
| Restore abgeglichen | Aktuelle Entscheidungen vor Routing-Freigabe angewendet | Sämtliche rechtlichen Löschpflichten sind erfüllt |
Legen Sie das maßgebliche Register in einen getrennt geschützten Wiederherstellungsbereich mit eigener Dauerhaftigkeit, Replikation und Restore-Prozedur. Ein anderer Datenbankname reicht nicht, wenn beide Datenbanken auf denselben veralteten Zeitpunkt zurückgesetzt werden. Halten Sie die zuletzt akzeptierte Entscheidungsrevision außerhalb des wiederhergestellten Index fest und belegen Sie, dass das rekonstruierte Register alle bestätigten Widerrufe enthält. Fehlt dieser Nachweis, bleibt der Abruf gesperrt. Ein fehlender Tombstone in einem unsicheren Register ist keine Erlaubnis.
Import absichern, ohne Prüfen und Schreiben zu verwechseln
Übergeben Sie die Dokumentgeneration mit jedem eingereihten Auftrag. Unmittelbar vor dem Schreiben durchsuchbarer Daten muss sie exakt einer aktuell freigegebenen Registergeneration entsprechen. Serialisieren Sie Dokumentänderung und Widerruf über einen kontrollierten Schreibpfad oder verwenden Sie ein tatsächlich durchsetzbares Protokoll für bedingtes Schreiben beziehungsweise Fencing. Auch alternative Connectoren und Replay-Werkzeuge müssen es nutzen. Eine verteilte Sperre genügt nicht, wenn ein abgelaufener Besitzer weiterhin schreiben kann; die empfangende Grenze muss seine veraltete Berechtigung ablehnen.
Ein separater Registerabruf mit anschließendem Upsert in die Vektordatenbank ist nicht atomar. Dazwischen kann die Sperre wirksam werden. Können Sie diese Lücke zwischen Speichern nicht schließen, benennen Sie die Einschränkung: Alte Punkte können vorübergehend existieren, müssen aber durch eine unabhängige Abrufkontrolle abgelehnt und anschließend bereinigt werden. Versprechen Sie keine physische Verhinderung des Wiedereinfügens auf Basis einer Vorprüfung. Testen Sie bedingtes Schreiben und Replikaverhalten Ihrer tatsächlichen Datenbank mit einem absichtlich angehaltenen Worker.
Begrenzen Sie die Kandidatensuche durch mandantenbezogenes Routing und Metadatenfilter. Prüfen Sie Identität und Generation jedes Kandidaten gebündelt gegen die aktuelle Instanz, bevor Sie Elterndokumente laden, externes Reranking ausführen oder den Prompt aufbauen. Abgelehnter Text darf nicht zuerst an einen externen Reranker gelangen. Sichern Sie auch Direktabrufe per ID, Stichwortsuche, Exporte und administrative Abrufe ab. Der Leitfaden zur Mandantentrennung in RAG behandelt die ergänzende Mandantengrenze; Sperrprüfungen ersetzen diese nicht.
Antwort-Caches brauchen Herkunftsnachweise, nicht nur eine TTL
Eine Antwort kann mehrere Dokumente kombinieren. Speichern Sie die vollständige Abhängigkeitsmenge aus Dokumentidentität und Generation und prüfen Sie jede Abhängigkeit vor der Rückgabe eines Cache-Treffers. Fehlen Herkunftsnachweise oder sind sie unvollständig, invalidieren Sie den betreffenden Cache-Namensraum oder liefern Sie diese Einträge nicht mehr aus. Eine globale Berechtigungsrevision kann größere Bereiche effizient ungültig machen, kostet aber Trefferquote. Kurze TTLs begrenzen lediglich das Expositionsfenster; sie setzen keinen sofortigen Widerruf um.
Redis UNLINK entfernt Schlüssel aus dem Schlüsselraum und gibt ihren Speicher asynchron frei. Diese Unterscheidung ist wesentlich: Die Schlüsselentfernung sagt nichts über Backups, Persistenzdateien oder forensische Löschung aus. Scheitert die Invalidierung, muss die Registerprüfung die Antwort weiterhin ablehnen. Prüfen Sie Abhängigkeiten auch beim Speichern neu erzeugter Antworten erneut. Sonst füllt ein vor dem Widerruf gestarteter Generierungsvorgang den vertrauenswürdigen Cache später wieder auf.
In Quarantäne wiederherstellen, dann abgleichen
Laut Qdrants Snapshot-Dokumentation enthalten Collection-Snapshots Daten, Konfiguration, Punkte und Nutzdaten der Collection; Collection-Aliase sind ausgenommen. In verteilten Installationen müssen Sie die einzelnen Knoten berücksichtigen. Wählen Sie das Wiederherstellungsverfahren passend zur tatsächlichen Topologie und Version. Ein erfolgreicher Dateiimport ist keine Freigabeentscheidung.
Stellen Sie zuerst ein nicht öffentlich bedientes Ziel bereit, deaktivieren Sie den Import und verhindern Sie die Wiederverbindung alter Worker. Stellen Sie die gewählte Collection bei geschlossenem Live-Zugriff wieder her. Laden Sie das aktuelle maßgebliche Register, ermitteln Sie sämtliche gesperrten oder überholten Dokumentgenerationen und entfernen Sie deren Datensätze sowie abhängige Cache-Antworten. Prüfen Sie Direktabrufe ebenso wie gefilterte Suche. Unabhängige freigegebene Dokumente müssen erhalten bleiben: Eine Bereinigung, die alles löscht, ist kein erfolgreicher Wiederherstellungstest.
Erfassen Sie eine Registerrevision für den Abgleich und arbeiten Sie spätere Entscheidungen vor der Freigabe nach. Ein einmaliger Scan kann mit einem neuen Widerruf konkurrieren. Sperren Sie entweder die Zulassung während des abschließenden Abgleichs oder halten Sie eine kontinuierlich aktuelle, bei Unsicherheit sperrende Abrufkontrolle über den Routing-Wechsel hinweg aktiv. Erklären Sie einen veralteten Scan nicht für vollständig, während Leser das Register umgehen. Dokumentieren Sie Snapshot-Identität, Registerstand, Ziel-Collection, Bereinigungsergebnisse, offene Fälle und Freigabeentscheidung. Der Leitfaden zu Restore-Tests für KI-Workflows überträgt dasselbe Isolationsprinzip auf Geschäftsaktionen statt auf abgerufene Belege.
Ausgeführtes Testmodell und seine Aussagegrenze
Für diesen Artikel wurde ein synthetisches Python-Zustandsmodell ausgeführt: 10 Prüfungen bestanden, darunter alle sechs serialisierten Reihenfolgen aus Schreiben, Widerruf und Bereinigung. Es arbeitet mit Dictionaries im Arbeitsspeicher, nicht mit Qdrant oder Redis. Docker und redis-server waren in der Ausführungsumgebung nicht verfügbar. Es werden keine Ergebnisse für reale Speicherintegration, Crash-Recovery, Replikation oder Latenz behauptet.
Das Modell hält A und B in Generation 1, sichert einen alten Indexstand, sperrt A mit Generation 2 und erhält B. Seine Schreiboperation modelliert eine atomare Zulassung. Eine separate Negativkontrolle umgeht diese Operation bewusst nach erfolgreicher Vorprüfung: A erscheint physisch wieder, wird aber durch die unabhängige Abrufkontrolle abgelehnt. Dies zeigt den Unterschied zwischen Vorprüfung und physischer Verhinderung, nicht die Lösung produktiver Nebenläufigkeit.
| Injizierte Bedingung | Beobachtung im Testmodell | Erforderlicher Produktionstest |
|---|---|---|
| Verspätetes Schreiben mit Generation 1 | Zulassung nach Widerruf abgelehnt | Reellen Connector zwischen Prüfung und Commit anhalten |
| Fehlgeschlagene Cache-Invalidierung | Antwort bleibt gespeichert, wird aber gesperrt | Jeden Cache-Lese- und Schreibpfad prüfen |
| Alter Snapshot eingespielt | Abrufe bleiben bis zum Abgleich gesperrt | Tatsächliche Collection samt Routing wiederherstellen |
| Register nicht erreichbar | Abgleich und Abruf bleiben gesperrt | Timeout, veraltete Replik und Quorumverlust testen |
| Löschauftrag wiederholt | Generation bleibt 2 | Dauerhafte Idempotenz nach Prozessneustart belegen |
| Generation 3 ausdrücklich freigegeben | Alter Auftrag abgelehnt, neuer akzeptiert | Wiederverwendung von Quellidentitäten und Freigaben testen |
Das Testmodell prüft außerdem, dass B nach dem Abgleich abrufbar bleibt. Erfolgreiche Assertions bestätigen nur die modellierten Entscheidungen. Wiederholen Sie die Fälle vor Produktion mit festgelegten Server- und Client-Versionen, echter Persistenz, Netzpartitionen und konkurrierenden Clients. Bewahren Sie Ausgaben, Umgebungsbeschreibung und Fehler der Negativkontrollen mit den Freigabenachweisen auf.
Abnahmecheckliste und Betriebsaufwand
Benennen Sie Verantwortliche für das Register, dessen Recovery-Point-Ziel und seinen Aufbewahrungshorizont. Dieser muss jedes wiederherstellbare Backup, jede verspätete Queue, jeden Export und jeden Offline-Connector abdecken, der die Identität zurückbringen kann. Entfernen Sie Tombstones nicht allein deshalb, weil der aktuelle Index leer ist. Bleibt ein älteres Backup zulässig, muss die zugehörige Sperrentscheidung durchsetzbar bleiben; andernfalls muss dieses Backup von der Wiederaufnahme des Dienstes ausgeschlossen werden.
Messen Sie die Zeit vom Antrag bis zur Sperre getrennt von Indexbereinigung, Cache-Invalidierung und Restore-Abgleich. Erfassen Sie die Zahl offener Fälle und das Alter des ältesten Falls, ohne Dokument-IDs als hochkardinale Metrik-Labels zu verwenden. Prüfen Sie synthetische Kontrollbelege über Direktabruf, Suche, Cache-Treffer und einen verspäteten Worker. Ein stichprobenartig leeres Suchergebnis ist ein nützlicher Nachweis, aber kein Beweis, dass alle Kopien verschwunden sind.
Die Abwägung ist bewusst: Eine maßgebliche Abrufkontrolle erhöht Latenz, Verfügbarkeitsabhängigkeit und Betriebszustand. Gebündelte Prüfungen reduzieren Aufrufaufwand; zwischengespeicherte Freigaben benötigen einen klaren Aktualitäts- und Widerrufsvertrag. Fail-closed-Verhalten kann bei Registerausfall legitime Antworten unterbrechen. Dokumentieren Sie diese Kosten, statt unbemerkt veraltete Belege auszuliefern. Backups, gesetzliche Aufbewahrung, Lösch-Ausnahmen und physische Löschung erfordern qualifizierte Datenschutz- und Rechtsprüfung. Dies ist ein technisches Muster, keine Rechtsberatung.
Bringen Sie für eine begrenzte Architekturprüfung einen Connector, einen wiederhergestellten Snapshot und einen Antwort-Cache-Pfad mit. Ich unterstütze Sie dabei, daraus eine Identitätsübersicht, ein Generations-Fencing und eine Abnahmesuite mit Fehlerinjektion zu entwickeln. Das Ergebnis sollte zeigen, wo zurückgezogene Belege nach der Wiederherstellung gesperrt werden – und wo Ihr System noch stärkere Garantien benötigt.